Einkaufswagen
Funktionen und Vorteile des Moduls
- fügt dem Shop automatisch Sicherheits-Header hinzu – ohne Eingriffe am Server, in der .htaccess oder in der Cloudflare-Konfiguration. Nach der Installation sendet das Modul die Header selbst in den HTTP-Antworten.
- fertige, sichere Starteinstellungen – nach der Installation erhältst du Standardwerte, die so gewählt sind, dass sie zu den meisten Shops passen und die Funktion des Warenkorbs nicht beeinträchtigen.
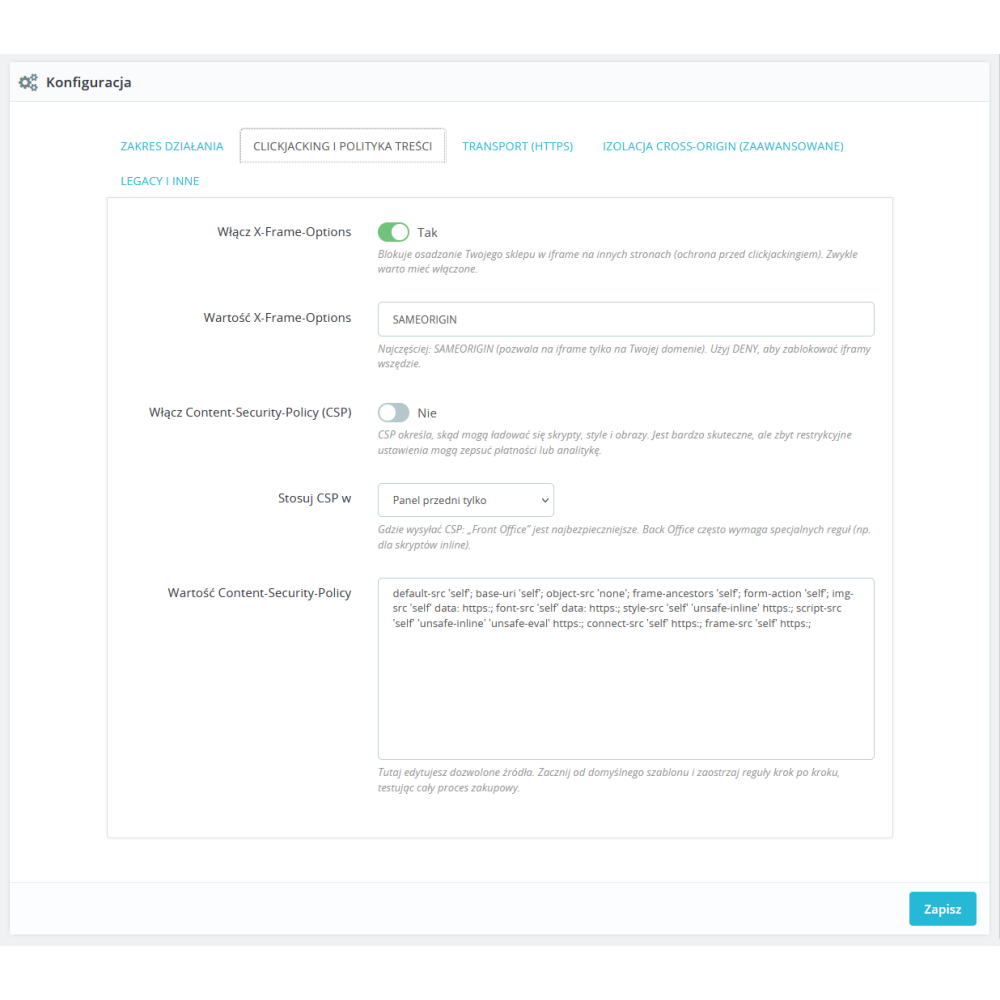
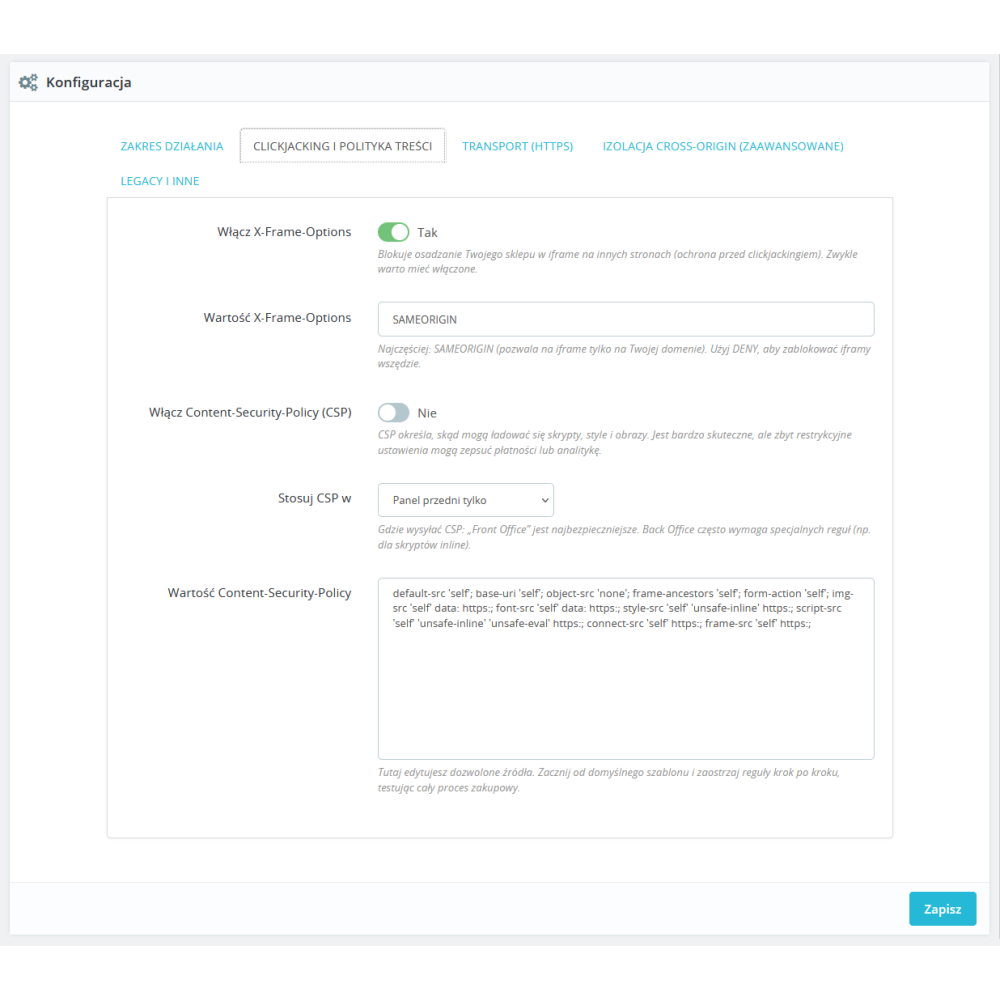
- Schutz vor Clickjacking (Einbettung des Shops in ein iframe) – dank Headern wie X-Frame-Options und/oder der Direktive frame-ancestors in der CSP kannst du das „Einfügen“ deines Shops in einen Frame auf fremden Seiten blockieren.
- Kontrolle darüber, von wo Ressourcen geladen werden dürfen (CSP) – du kannst die Quellen für Skripte, Styles, Bilder und Verbindungen einschränken. Das ist einer der stärksten Schutzmechanismen des Browsers (und zugleich eine Option, die sich schrittweise einführen lässt).
- Erzwingen von HTTPS (HSTS) – wenn der Shop über HTTPS läuft, teilt der HSTS-Header dem Browser mit, dass er sich immer über eine verschlüsselte Verbindung verbinden soll, was das Unterschieben einer „unverschlüsselten“ Version der Seite erschwert.
- Schutz vor dem „Erraten“ von Dateitypen (nosniff) – der Header X-Content-Type-Options verringert das Risiko, dass der Browser eine Datei falsch interpretiert und etwas ausführt, was er nicht ausführen sollte.
- weniger Informationslecks darüber, woher der Nutzer gekommen ist (Referrer-Policy) – du kontrollierst, wie viele Daten über die Seitenadresse nach dem Klick auf einen Link weitergegeben werden (hilft, das Durchsickern von URLs mit Parametern zu begrenzen).
- Blockieren unnötiger Browser-„Berechtigungen“ (Permissions-Policy) – du kannst den Zugriff auf Funktionen wie Kamera, Mikrofon oder Geolokalisierung deaktivieren, wenn der Shop sie nicht nutzt, was die „Angriffsfläche“ verringert.
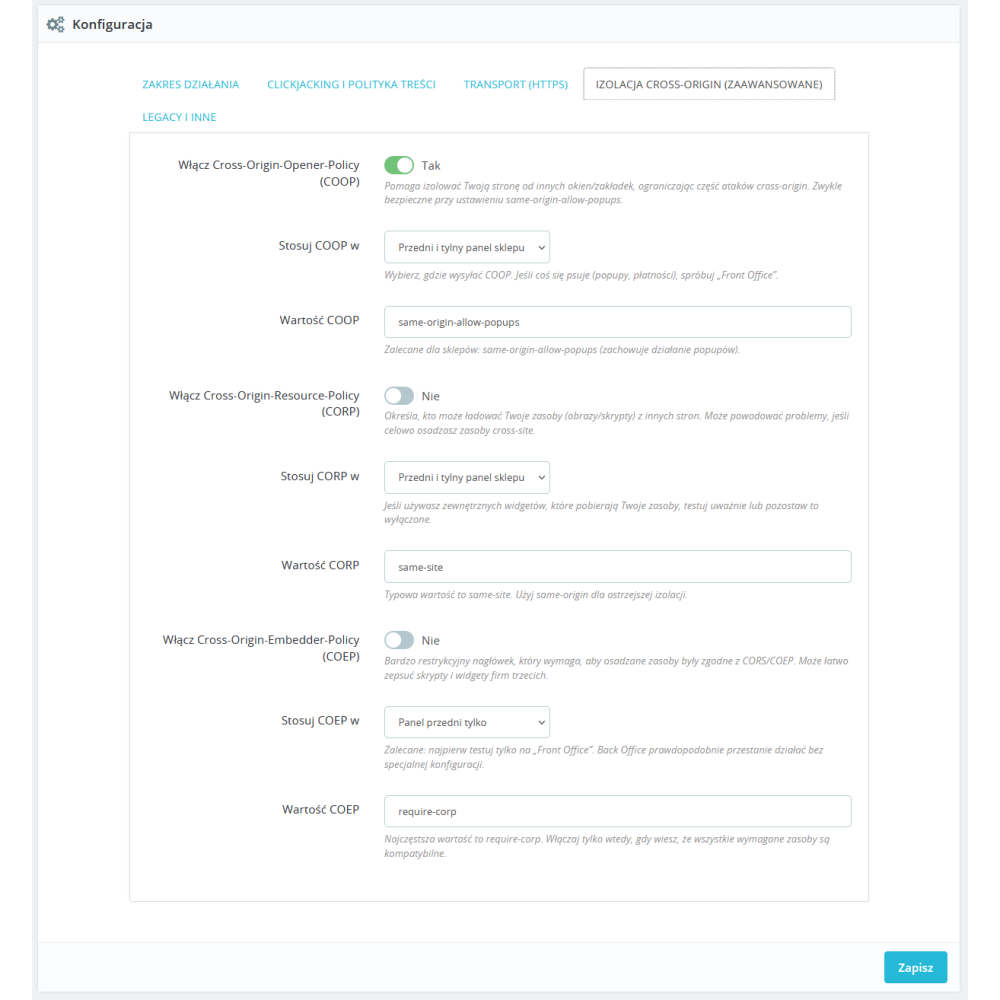
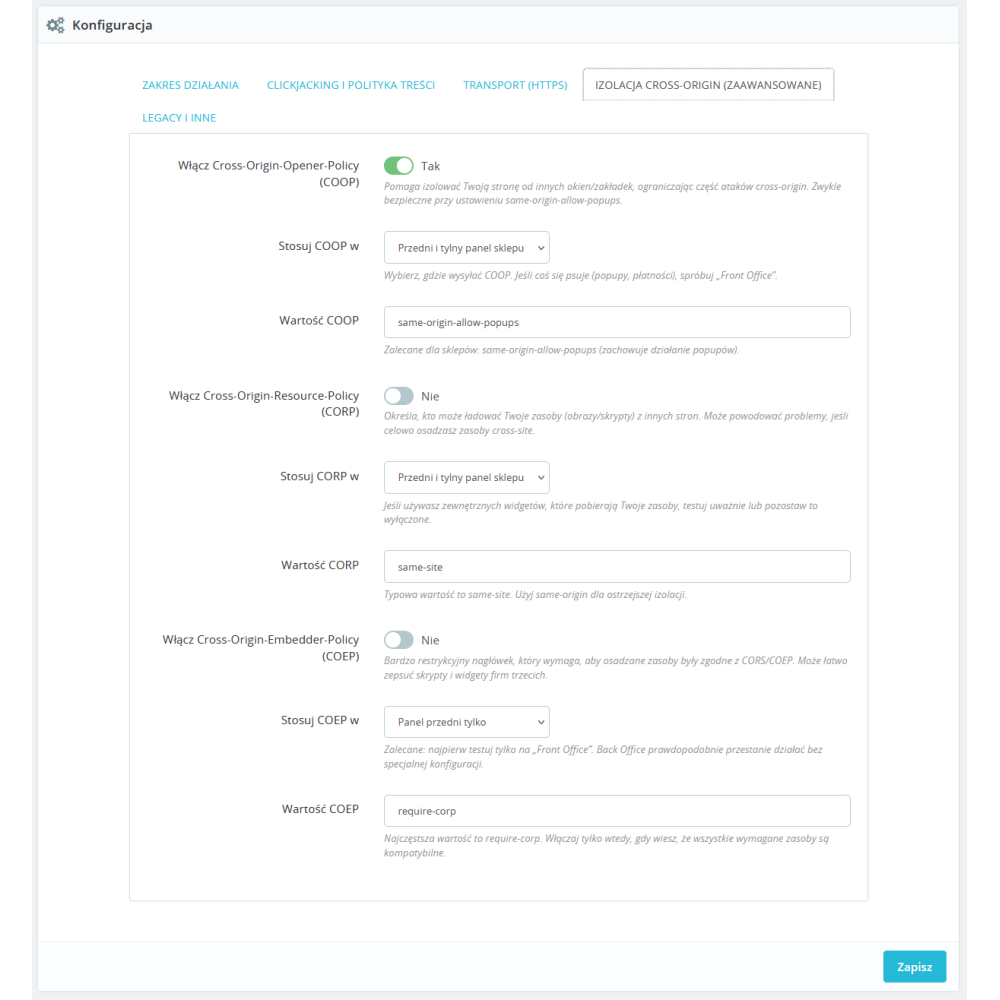
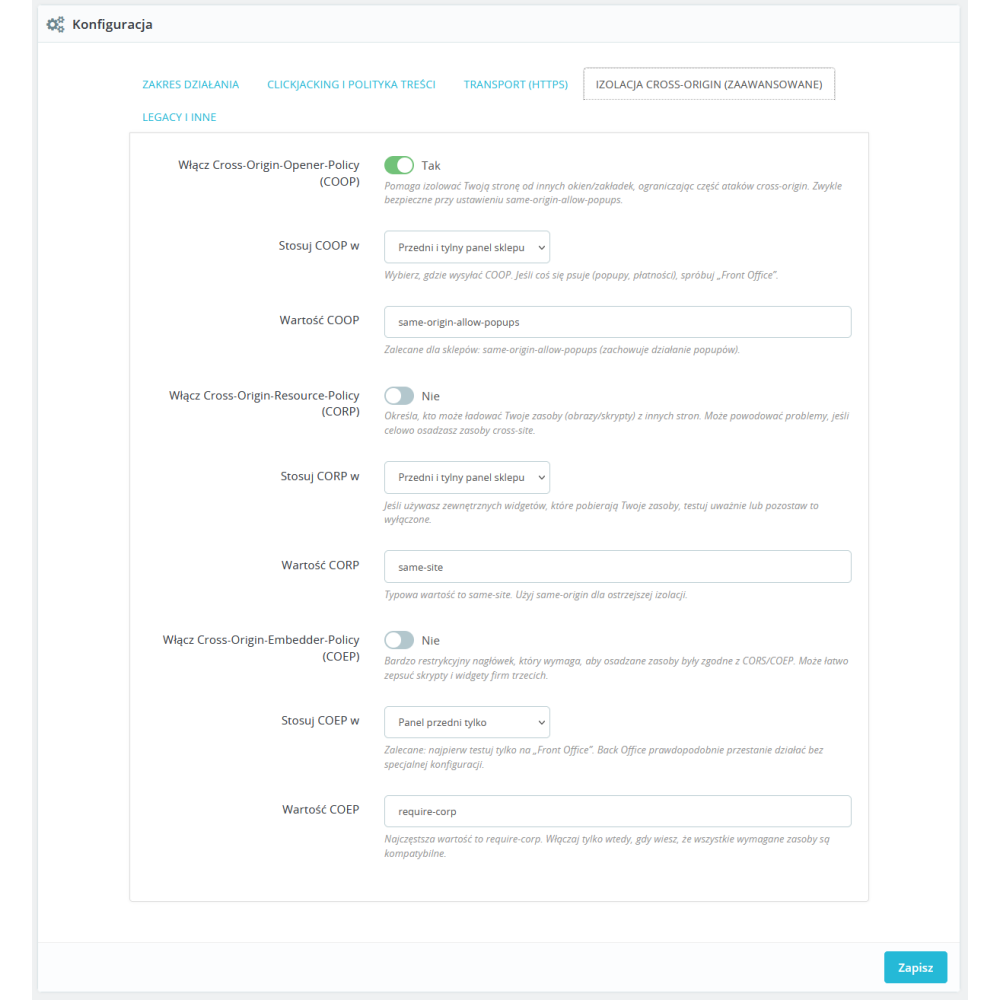
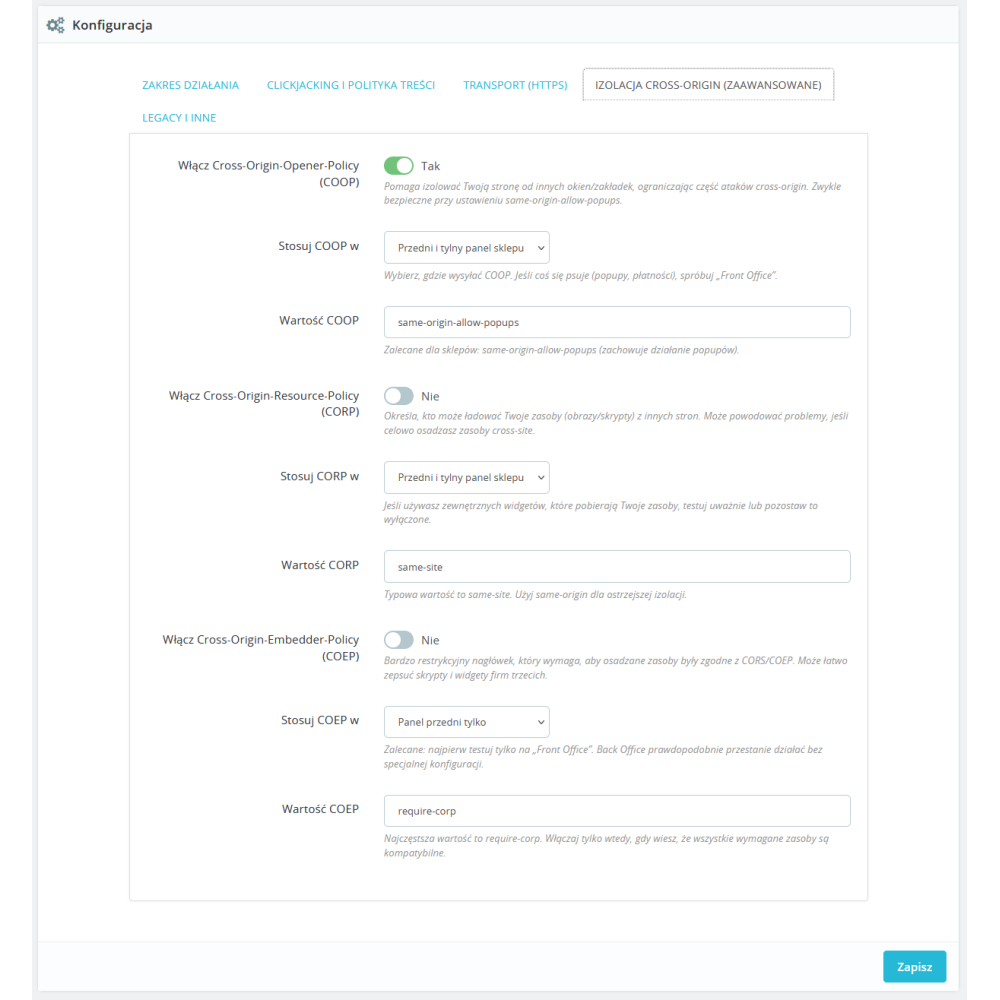
- erweiterte Cross-Origin-Isolations-Header (COOP / CORP / COEP) – sie helfen, Risiken im Zusammenhang mit dem Öffnen von Seiten und dem Laden von Ressourcen zwischen Domains zu begrenzen. Das Modul ermöglicht es, sie bewusst zu aktivieren und sicher zu testen.
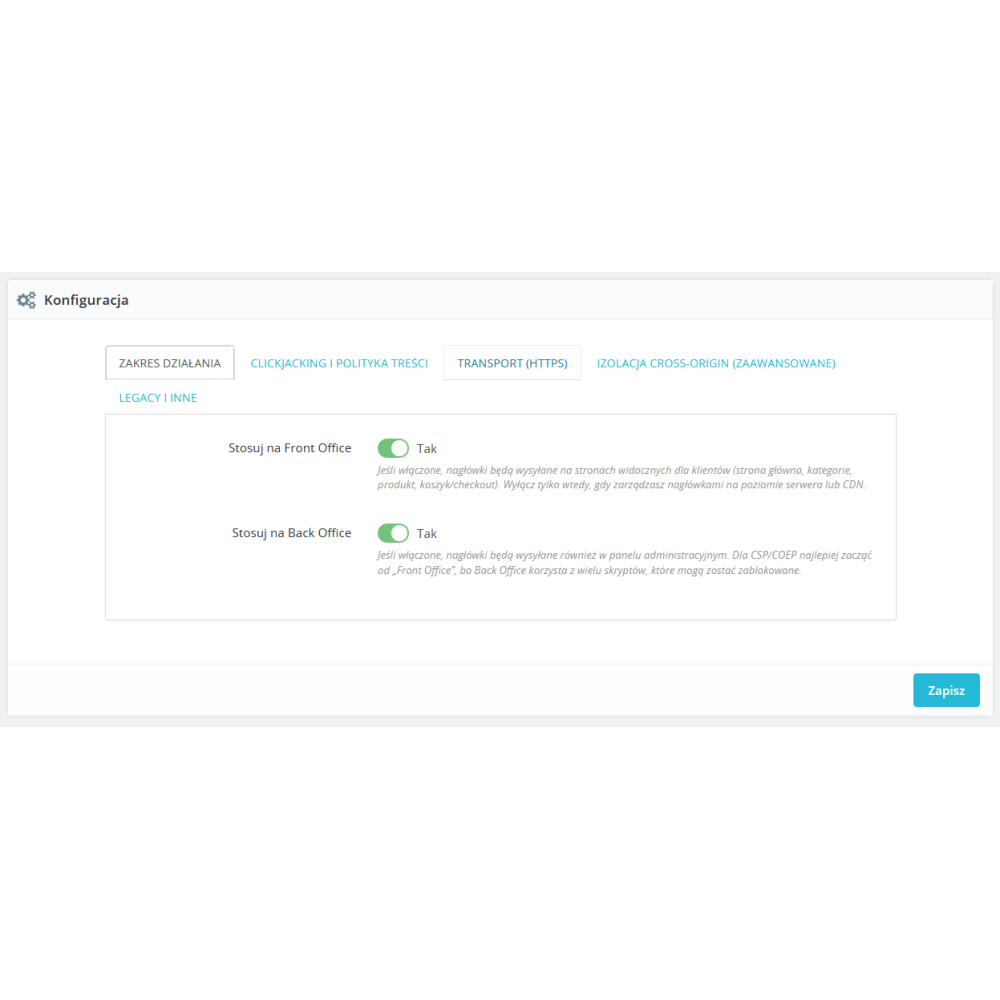
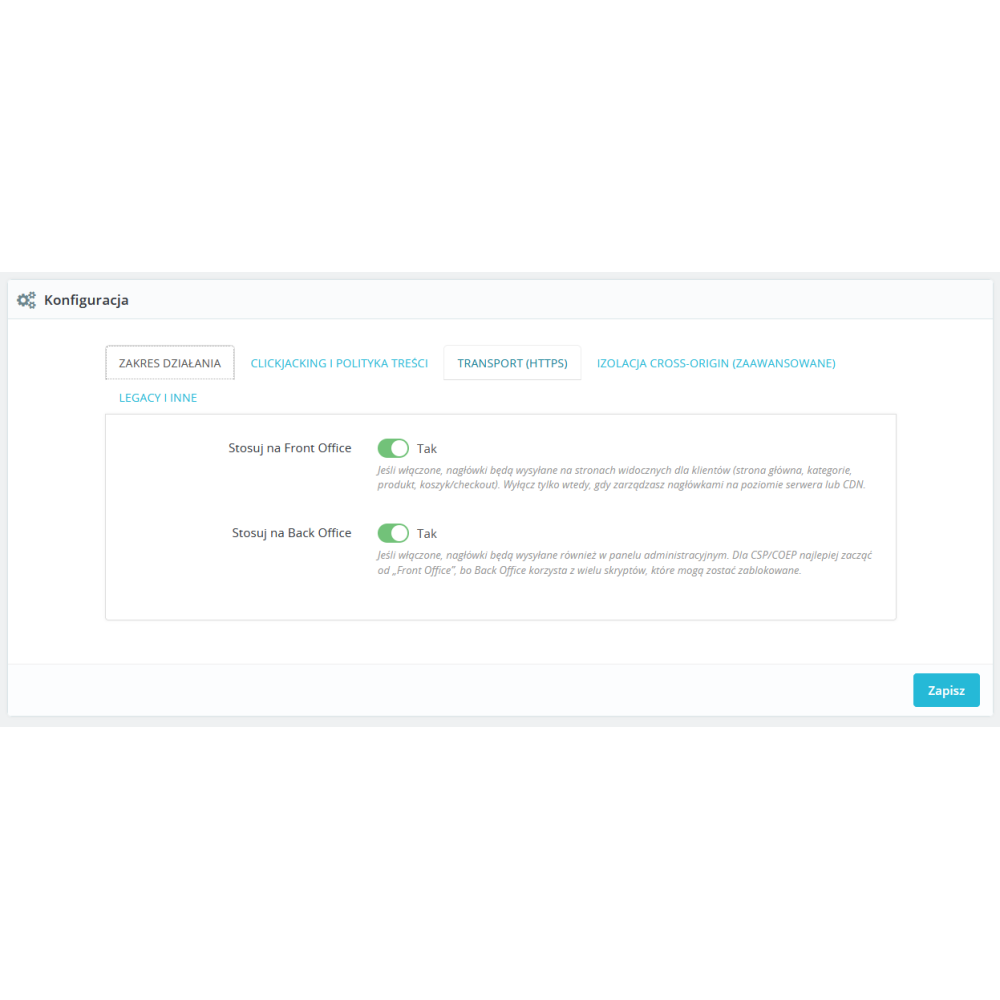
- separate Einstellungen für Front Office und Back Office – du kannst die Header nur auf der Shop-Seite (für Kunden) aktivieren oder auch im Administrationsbereich, um z. B. Konflikte im BO nicht zu riskieren.
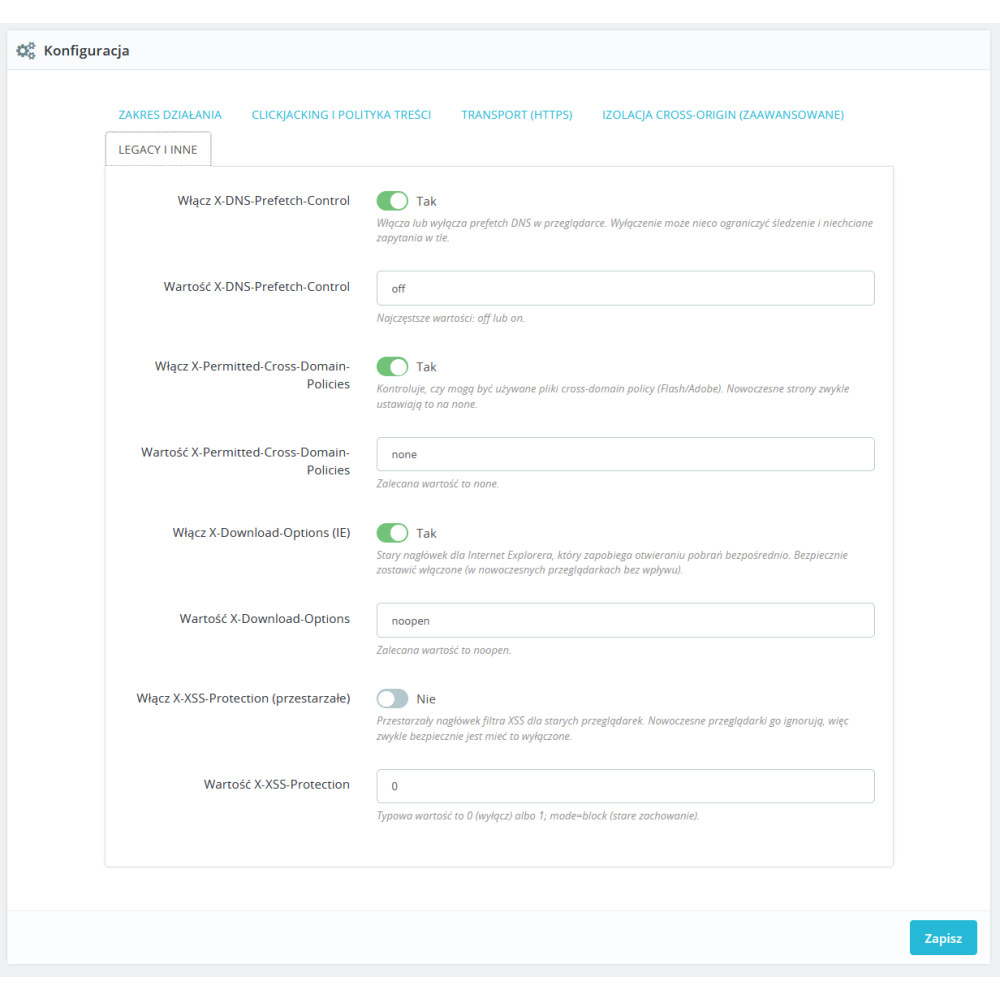
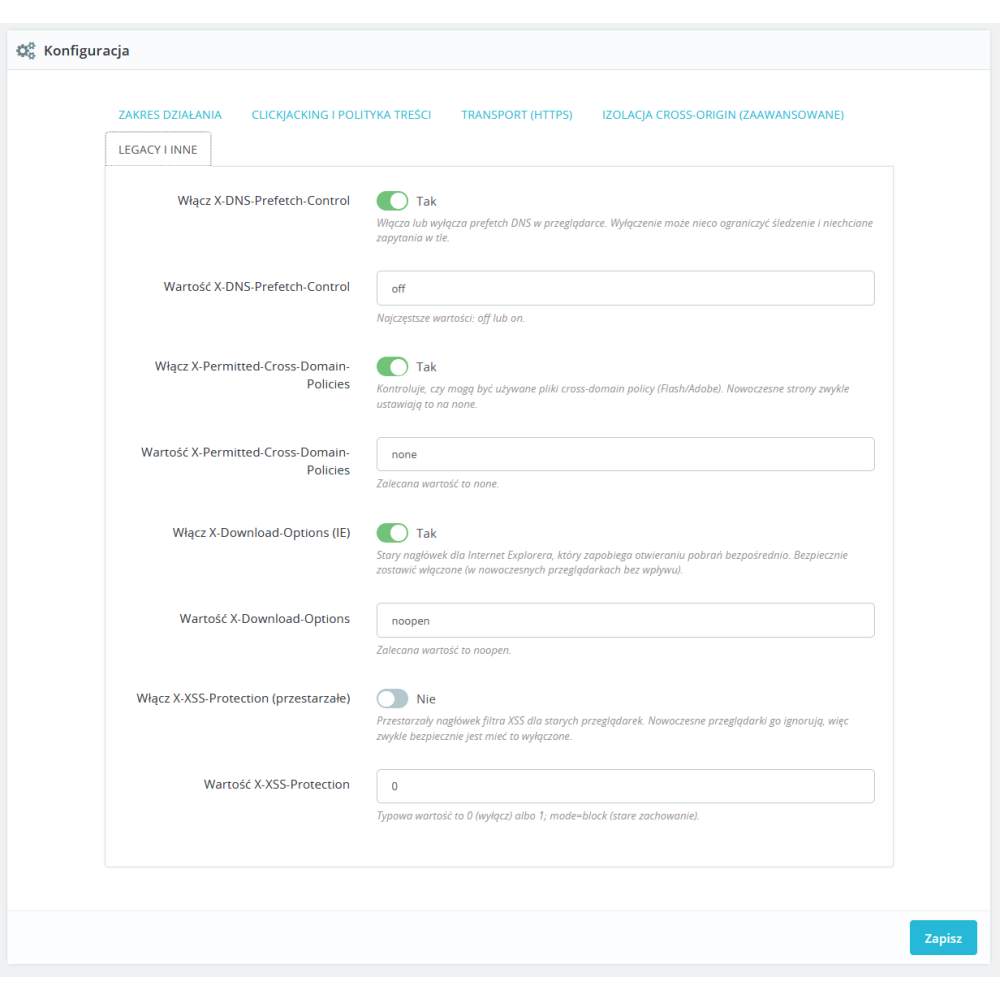
- komfortable Verwaltung – jeder Header hat seinen eigenen Schalter – du aktivierst/deaktivierst konkrete Schutzmaßnahmen mit einem Klick, statt Dateien zu bearbeiten oder Einstellungen auf dem Server zu suchen.
- Möglichkeit, den Inhalt jedes Headers zu bearbeiten – wenn du Integrationen hast (z. B. Zahlungen, Chats, Analytik), kannst du die Header-Werte ohne Programmierung an deine eigenen Bedürfnisse anpassen.
- Multistore und verschiedene Domains – jeder Shop im Multistore kann eine andere Konfiguration haben (z. B. andere Domains, andere Integrationen, andere CSP-Regeln), und das Modul berücksichtigt das.
- Sichere Einführung „Schritt für Schritt“ – die strengsten Einstellungen (z. B. CSP/COEP) kannst du erst nach Tests aktivieren, damit Warenkorb, Zahlungen oder externe Skripte nicht beeinträchtigt werden.
- Optionen „verständlich“ beschrieben – bei den Einstellungen gibt es kurze Erklärungen dazu, was die jeweilige Option macht und wann sie nützlich sein kann, ohne dass Kenntnisse in Websicherheit erforderlich sind.
- hilft, gute Sicherheitspraktiken zu erfüllen – verbessert die „Hygiene“ des Shops in den Augen von Browsern und Audit-Tools (weniger Warnungen, bessere Kontrolle über das Verhalten der Seite).
- erfordert keine Änderungen an Shop-Dateien oder am Template – du konfigurierst alles einmal im Modul, und die Header werden bei jeder Antwort automatisch gesendet.
- funktioniert mit gängigen PrestaShop-Versionen – das Modul ist für PrestaShop 1.6.1.x, 1.7.x, 8.x sowie 9.x vorbereitet, sodass du es auch bei Shop-Updates verwenden kannst.